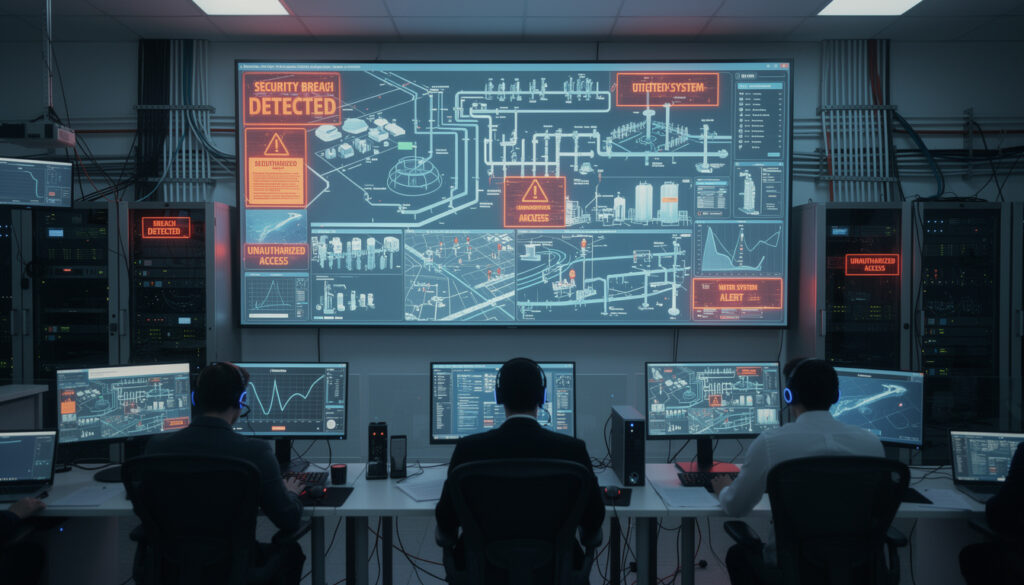

Des cyberattaques ciblent directement des installations d’eau dans sept États américains. Depuis fin juillet, les réseaux d’eau et d’assainissement subissent des intrusions massives. Ces attaques exploitent des contrôleurs programmables exposés en ligne. Les autorités recommandent des mesures de sécurisation renforcées pour éviter des dégâts matériels et sanitaires.
Il n’y a pas si longtemps, le monde du football faisait face à une explosion de cyberattaques. Depuis le 27 juillet, c’est au tour d’infrastructures critiques liées à l’eau potable et assainissement de subir des attaques informatiques aux États-Unis. Le FBI et l’Agence de protection de l’environnement (EPA) dévoilent que ces attaques visent en priorité des programmables logiques contrôleurs (PLC). Ces dispositifs, exposés sur Internet, permettent aux pirates de modifier les accès réseaux et mots de passe. Ce mode opératoire perturbe gravement le pilotage des installations d’eau, affectant la sécurité des eaux.
Plusieurs états américains font face à ces menaces numériques sur l’infrastructure. Le FBI a déjà récolté des témoignages relatant des cas d’inondations et de pertes de pression dans les réseaux après les intrusions. Ces baisses de pression peuvent entraîner une infiltration d’eaux non traitées dans les canalisations, aggravant l’impact sanitaire. Ces incidents alertent sur la vulnérabilité des systèmes industriels exposés aux cyberattaques.
Des attaques ciblent l’eau potable dans sept États américains
Les incidents touchent sept installations d’eau et d’assainissement depuis fin juillet. Les pirates utilisent des automates Rockwell Automation exposés directement sur Internet. Ils modifient les adresses IP et les mots de passe pour bloquer le contrôle des équipes. Ces manœuvres perturbent la gestion des réseaux et leur sécurité informatique.
Mécanismes d’attaque sur les dispositifs industriels
Les hackers ciblent surtout des PLC exposés sur Internet à cause d’une sécurité insuffisante et vulnérabilités. Ces contrôleurs pilotent des équipements critiques comme les vannes et pompes. En accédant à distance aux systèmes, ils modifient les paramètres opérationnels essentiels. Ce piratage empêche les opérateurs d’exercer un contrôle efficace sur les installations.
Ces attaques ont conduit à des pertes de pression et des inondations dans plusieurs réseaux. Les conséquences techniques ont été signalées directement aux autorités américaines. La compromission des automates compromet la disponibilité du service d’eau. Les équipes locales doivent parfois passer en mode manuel pour éviter un incident majeur.
Origine et contexte géopolitique des cyberattaques
Plus de 30 installations municipales du Minnesota ont été visées en priorité ces derniers jours. Des documents filtrés suggèrent une piste iranienne, bien que l’attribution officielle reste en cours. L’Agence de cybersécurité américaine (CISA) avait déjà averti au printemps sur des attaques iraniennes contre des infrastructures d’eau. Le recours à des outils similaires appuie la thèse d’une campagne coordonnée.
Cette situation reflète une croissance des cybermenaces au sein des infrastructures critiques américaines. Les acteurs étatiques exploitent les failles des systèmes industriels pour créer des perturbations. Le secteur des installations d’eau devient une cible privilégiée pour des opérations d’espionnage ou sabotage. Cette évolution souligne l’importance d’une meilleure résilience face aux attaques informatiques.
Conséquences et recommandations pour la sécurité des systèmes d’eau
Les cyberattaques ont déjà provoqué des perturbations avec des risques sanitaires sérieux. La perte de pression dans les réseaux favorise la contamination des alimentations d’eau. Les autorités insistent sur l’urgence d’améliorer la sécurité informatique des installations critiques. Des recommandations pratiques sont proposées aux gestionnaires pour limiter les intrusions.
Mesures pour renforcer la résilience des réseaux
Les organismes publics recommandent de déployer des passerelles sécurisées et d’utiliser des pare-feux. Ces protections évitent l’exposition directe des automates sur Internet. Par ailleurs, la mise en place de mots de passe robustes est encouragée fortement. Le contrôle d’accès doit restreindre la communication aux seuls systèmes authentifiés et indispensables.
Les opérateurs sont aussi invités à surveiller en temps réel les systèmes pour détecter les anomalies. La sensibilisation du personnel aux risques numériques se révèle cruciale pour éviter les erreurs. Ces mesures réduisent le risque d’accès non autorisé et limitent l’impact des cyberattaques. Elles appuient la protection d’infrastructures essentielles comme l’eau potable.
Perspectives face à cette menace grandissante
Les incidents récents montrent que les infrastructures d’eau demeurent vulnérables aux cyberattaques. La coordination entre agences gouvernementales et acteurs privés devient indispensable. Une meilleure coopération et partage des informations peuvent accélérer la détection des menaces. L’évolution des pratiques sécuritaires sera clé pour protéger les installations à l’avenir.
Si ces infrastructures sont vulnérables face aux cyberattaques, les smartphones le sont encore plus. Découvrez sans plus tarder les erreurs à éviter si vous voulez protéger vos téléphones des hackers pendant les vacances.