
L’« IA agentique » — des agents capables de décider et d’exécuter une action, pas seulement de suggérer une réponse — passe du slide de conférence à la production. Dans un service desk, la promesse est réelle : traiter des demandes de bout en bout sans intervention humaine. Le risque l’est tout autant : un agent qui agit sur votre système d’information sans garde-fou peut créer des accès, clôturer des incidents ou modifier des données de façon irréversible.
La bonne question n’est donc pas « faut-il déployer des agents IA ? » mais « quels workflows peut-on leur confier, et où faut-il impérativement garder un humain dans la boucle ? ». Voici une grille de lecture, tirée de projets ITSM réels.
Le critère de décision : réversibilité × impact
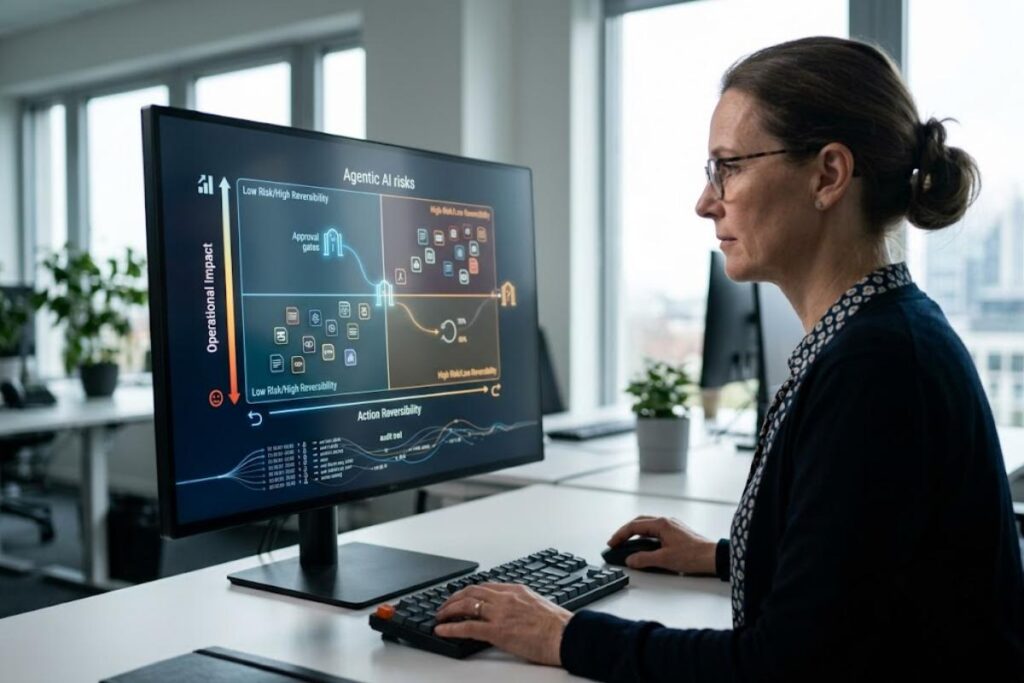
Une cartographie des risques doit précéder tout déploiement. Une organisation qui prépare une migration vers HaloITSM peut revoir ses approbations, ses pistes d’audit et ses scénarios d’annulation. En fait, l’IA agentique gagne en autonomie seulement lorsque les règles sont explicites, testées et reliées à un responsable identifié.
Le premier axe mesure l’impact d’une erreur sur les utilisateurs, les données et les services. Le second évalue la facilité de retour à l’état initial. Une action facilement réversible accepte davantage d’autonomie qu’une suppression de droits, une modification en production ou une communication adressée à toute l’entreprise.
En outre, la fréquence et la standardisation complètent cette matrice. Une tâche rare, ambiguë ou dépendante d’un contexte inhabituel se prête mal à l’autonomie. Pour structurer efficacement cette gouvernance et définir des processus adaptés, il peut être pertinent de s’appuyer sur l’expertise de SMC Consulting, notamment pour établir les seuils de sécurité, désigner les responsables de processus et mettre en place des règles d’escalade cohérentes.
Les 6 workflows à automatiser en priorité
L’IA agentique peut traiter ces six workflows avec une autonomie étendue lorsque les données sources sont fiables. De plus, les actions concernées sont fréquentes, standardisées et faciles à corriger. Le risque opérationnel limité autorise alors une exécution directe, associée à une surveillance régulière des résultats et des anomalies.
Classification et routage des tickets
L’agent analyse le motif, le service touché, le niveau d’urgence et les informations liées à l’utilisateur. Il attribue ensuite une catégorie et dirige la demande vers l’équipe adaptée. Le classement se corrige rapidement et ne modifie aucun droit, aucune donnée métier ni aucune configuration technique.
Réponses de niveau 1 sur base de connaissances
L’agent consulte une documentation validée, sélectionne l’article pertinent et formule une réponse accompagnée de sa source. En réalité, la qualité documentaire prime dans ce workflow. Chaque procédure doit avoir un propriétaire, une date de révision et une règle d’escalade lorsque la demande sort du cadre connu.
Collecte d’informations manquantes
Avant le transfert vers un technicien, l’agent demande la version du logiciel, le code d’erreur, l’heure du problème, l’équipement concerné ou une capture. Le dossier arrive complet, ce qui réduit les échanges préparatoires et fournit une base exploitable dès la première analyse humaine.
Déduplication et regroupement d’incidents
L’agent repère les tickets qui décrivent une même panne et propose leur rattachement à un incident commun. Effectivement, cette vue consolidée facilite le suivi du volume, l’identification du périmètre touché et la diffusion d’un statut cohérent. De la sorte, le regroupement peut être annulé sans conséquence sur les services.
Enrichissement de la fiche
L’agent complète les champs, associe l’actif depuis la CMDB, ajoute les étiquettes utiles et contrôle la cohérence des informations. Le reporting gagne en fiabilité, tandis que les techniciens disposent d’un contexte plus précis. Ainsi, l’opération ne touche ni aux accès ni aux configurations.
Suggestions de résolution à l’agent humain
L’agent compare la demande avec les incidents passés, la documentation disponible et les changements récents. De surcroît, il propose plusieurs pistes avec leurs sources et un niveau de confiance. De cette façon, le technicien garde le choix de la solution et conserve la responsabilité de toute action sur l’environnement technique.
Les 4 workflows à automatiser avec validation humaine obligatoire
Pour ces 04 workflows, l’IA agentique prépare l’action, vérifie les règles et rassemble les éléments utiles. Toutefois, elle ne doit pas déclencher seule l’exécution. La décision finale revient à une personne habilitée lorsque l’opération touche la sécurité, les droits, la production ou la communication institutionnelle.
Provisioning d’accès et de comptes
L’agent contrôle l’identité, le rôle, la durée de l’accès et la conformité de la demande avec les politiques internes. Il peut aussi détecter un conflit de droits. De ce fait, une approbation nominative demeure nécessaire avant la création d’un compte, l’attribution d’un privilège ou l’extension d’un accès.
Changements standard en production
L’agent prépare la fiche, vérifie les dépendances, rassemble les prérequis et rédige le plan d’annulation. Le contrôle humain protège le service contre une action techniquement correcte, mais inadaptée au contexte, à la charge du système ou au calendrier des autres interventions.
Clôture d’incident
Quant à cela, l’agent vérifie la résolution, l’absence de nouvelle alerte et la réponse de l’utilisateur. Il peut ensuite proposer la fermeture du ticket. La confirmation finale évite les clôtures trop rapides, les réouvertures répétées et des indicateurs de performance qui ne reflètent pas la qualité réelle du support.
Communication de crise / incident majeur
L’agent synthétise les faits, prépare plusieurs versions et adapte le niveau de détail au public visé. Le contrôle éditorial final vérifie l’exactitude, le canal, l’heure de diffusion et les informations sensibles. D’ailleurs, une personne responsable valide toujours le message avant sa publication.
Ce qu’il faut poser AVANT d’activer un seul agent
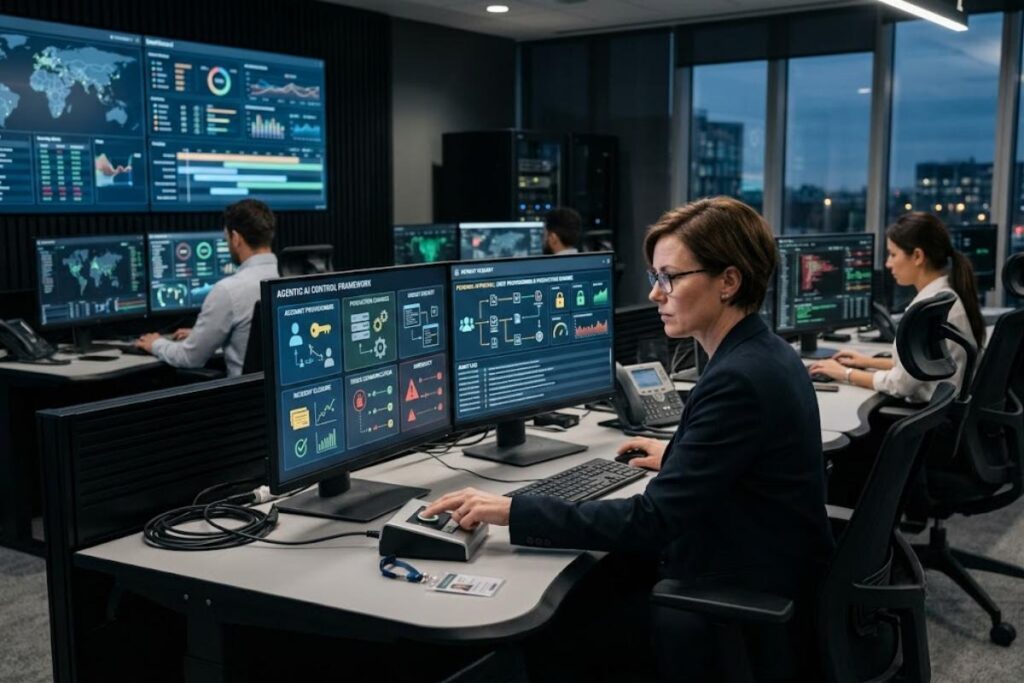
Avant toute activation, l’IA agentique doit s’appuyer sur des données fiables, datées et reliées à un propriétaire. De plus, une CMDB incomplète ou une base obsolète conduit à des décisions erronées. La qualité des sources réclame des contrôles réguliers, une date de révision et une procédure de correction.
Par ailleurs, les responsabilités doivent être explicites. Il faut savoir qui autorise un workflow, qui suit les erreurs, qui peut suspendre l’agent et qui traite les exceptions. Une chaîne de responsabilité claire évite qu’une action automatisée se retrouve sans propriétaire lors d’un incident ou d’un audit.
Enfin, la plateforme ITSM doit intégrer des approbations, des journaux exploitables, des seuils d’arrêt et des scénarios de retour arrière. Un cadre technique vérifiable limite les droits accordés, sépare les environnements et déclenche une alerte après plusieurs erreurs similaires.
La règle qui résume tout
La règle tient en une phrase : automatisez ce qui est fréquent, standardisé, mesurable et facile à annuler. Pour le reste, placez une validation humaine avant l’exécution. L’IA agentique doit toujours évoluer dans une frontière clairement définie entre recommandation, préparation et action réelle sur le système.
Avant l’activation, posez une question simple : si l’agent se trompe 100 fois pendant la nuit, que peut-il endommager et comment annuler chaque action ? Tant que la réponse demeure floue, le système fonctionne en mode suggestion. Le contrôle précède toujours l’autonomie opérationnelle.